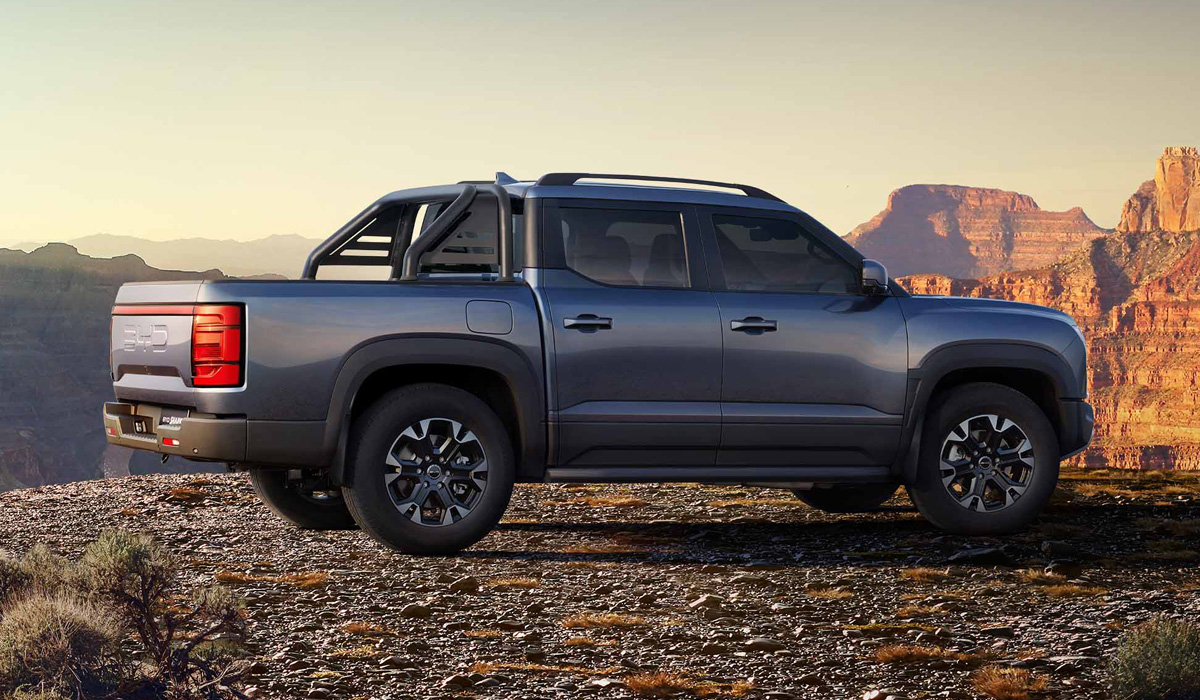
BYD Shark 6 pokazao koliko povezani automobili mogu biti ranjivi na hakerske napade
Savremeni automobili sve više liče na računare na točkovima, a sa brojnim prednostima koje donose povezani sistemi dolaze i novi bezbednosni rizici. Koliko daleko oni mogu da idu pokazala je australijska televizija ABC, koja je uz pomoć stručnjaka za sajber bezbednost testirala mogućnosti napada na BYD Shark 6.
Za eksperiment je bio zadužen Dan Hreszczuk iz kompanije Fortify Labs, koja se bavi sajber bezbednošću automobila. Tokom dvonedeljnog testiranja stručnjaci su uspeli da dođu do softverskih sistema kineskog pikapa i pokažu kako kompromitovan pristup može da omogući kontrolu pojedinih funkcija vozila.
Rezultati su bili dovoljno ozbiljni da otvore širu raspravu o zaštiti savremenih automobila, posebno zbog količine podataka kojima njihovi računari mogu da pristupe.
Tokom demonstracije Hreszczuk je pokazao da se, nakon ostvarivanja pristupa sistemu, pojedinim funkcijama automobila može upravljati na daljinu. Uspeo je da zaključava vrata, pušta muziku preko zvučnika i prikazuje sadržaj na velikom ekranu multimedijalnog sistema.
Još zanimljiviji bio je deo testa izveden tokom vožnje. Dok je novinar ABC-a upravljao automobilom brzinom od oko 30 km/h, stručnjak je sa računara mogao da aktivira brisače maksimalnom brzinom, uključi prskalice, pali i gasi svetla, a u jednom trenutku ih je potpuno isključio.
Takav scenario možda ne znači direktno preuzimanje kontrole nad upravljanjem automobilom, ali pokazuje koliko i naizgled sporedne funkcije mogu postati problematične ako do njih dođe neovlašćena osoba. Posebno kada se takve intervencije dešavaju dok se automobil kreće.
Hreszczuk tokom testa nije uspeo da pristupi najkritičnijim sistemima, poput kočnica i kamera. Istraživači su naveli da su ti delovi automobila bili bolje zaštićeni.
Još ozbiljniji deo demonstracije odnosio se na privatnost putnika. Istraživači su pokazali da kompromitovan sistem može da omogući aktiviranje mikrofona u vozilu i slušanje razgovora koji se vode u kabini.
U eksperimentu je novinar tokom vožnje razgovarao sa glasovnim asistentom Siri i, između ostalog, izgovorio svoje inicijale, broj kuće i datum rođenja. Hreszczuk je zatim demonstrirao kako se snimljeni glas može iskoristiti za izdvajanje dodatnih informacija.
Na taj način došli su do podataka poput kućne adrese, datuma rođenja i drugih informacija koje je novinar ranije izgovorio tokom razgovora. Demonstracija je pokazala i koliko bi ovakav pristup mogao biti problematičan kada se u automobilu razgovara o poverljivim podacima.
To je možda i važniji aspekt čitavog slučaja od same mogućnosti uključivanja brisača ili svetala. Moderni automobili mogu da imaju mikrofone, kamere, GPS, internet konekciju i pristup telefonu korisnika, pa kompromitovanje jednog sistema potencijalno može otvoriti put ka mnogo većoj količini privatnih informacija.
Ipak, nakon objavljivanja televizijske reportaže pojavile su se važne dodatne informacije o načinu na koji je eksperiment izveden.
Kompanija Fortify Labs naknadno je objasnila da test nije predstavljao scenario u kojem je istraživač jednostavno pronašao automobil na ulici i bez ikakvog prethodnog pristupa preuzeo njegov sistem. Za početni pristup bilo je potrebno fizički doći do vozila i instalirati određeni softver na njegov multimedijalni sistem.
Tek nakon toga bilo je moguće koristiti ostvareni pristup za daljinsku komunikaciju i upravljanje funkcijama koje su istraživači demonstrirali. Fortify Labs je navela i da je tokom istraživanja uklonjena fabrička SIM kartica iz telematske jedinice, kako eksperiment ne bi imao nikakav kontakt sa BYD-ovom infrastrukturom.
Istraživači su pritom odlučili da ne objave detalje tehnike koja je omogućila početni pristup. Kao razlog naveli su opasnost od zloupotrebe, posebno u slučajevima proganjanja i nasilja u partnerskim odnosima, jer bi takve informacije mogle omogućiti napadačima da daljinski aktiviraju mikrofon ili prate lokaciju vozila.
BYD je reagovao na televizijski prilog i osporio zaključak da je demonstracija pokazala mogućnost jednostavnog udaljenog napada na automobil bez prethodnog fizičkog pristupa.
Kompanija je navela da prikazani snimci sami po sebi ne dokazuju postojanje ranjivosti koja bi omogućila daljinski napad bez fizičkog pristupa vozilu. Istovremeno, BYD je saopštio da proverava navode i da sprovodi sopstvenu istragu.
Ovaj slučaj, međutim, nije važan samo za BYD. Fortify Labs posebno naglašava da problem povezanih automobila nije ograničen na kineske proizvođače. Savremena vozila praktično svih velikih proizvođača sve više zavise od softvera, interneta i različitih računarskih sistema, pa sajber bezbednost postaje sastavni deo bezbednosti automobila.
U Evropskoj uniji takvi sistemi već podležu strožim zahtevima. Novi automobili moraju da ispunjavaju pravila sajber bezbednosti zasnovana, između ostalog, na regulativi UN R155, koja od proizvođača zahteva sistematsko upravljanje sajber rizicima tokom razvoja, proizvodnje i korišćenja vozila.
Slučaj BYD Shark 6 zato predstavlja zanimljivo upozorenje koliko se pojam bezbednosti automobila promenio. Nekada je bilo dovoljno govoriti o čvrstini karoserije, kočnicama i vazdušnim jastucima. Danas automobil mora da bude zaštićen i od napada na sopstveni softver.
AutoRepublika
Fotografija: BYD
(239)
Užas kakva nam je budućnost. Ali, bilo koji kompjuterski sistem je podložan napadima, bez obzira kojeg je brenda, ili namene.
Mada, mogućnost da tokom vožnje neko nekog sabotira, je užasavajuća.
Na žalost, da li je BYD ili bilo koji auto proizvođač, ovo nam ne gine.
Krenulo ja sa kompjuterima, pa telefonima, sada će i sa automobilima…
U laboratoriji da, ali u praksi je ovo teško izvodljivo.
Sada malo bolje objasnjenje: – BYD software je Android based – BYD developeri su previdom ostavili ADB passwordless deamon (Android Debugging Bridge) aktivan – ADB zahteva network konekciju ali ne mari koji je tip konekcije – ADB moze da izvrsi razne komande u Android apps (infotainment and microphone) Svetla i ostale funcije nisu kontorlisane od strane Android software tako da je za njihovo hakovanje bilo potrebna fizicka modifikacija (dodavanje malog kompujera (Raspberry Pi) u mrezu automobila) koji je davao nezeljene komande. Iako je ozbiljan propust, BYD ce lako da resi problem sa ADB – OTA software update, a za ovu… Pročitaj više »
Naravno, sve u cilju srozavanja konkurencije. Nit prvi nit poslednji put.
„Kompanija Fortify Labs naknadno je objasnila da test nije predstavljao scenario u kojem je istraživač jednostavno pronašao automobil na ulici i bez ikakvog prethodnog pristupa preuzeo njegov sistem. Za početni pristup bilo je potrebno fizički doći do vozila i instalirati određeni softver na njegov multimedijalni sistem.“
Pa dobili ključ i ušli i onda onogućili bekime da uđe u sistem…
A čudna mi čuda…
Ka u srednjem vijeku, umsš zidove, strađu, šanac s vodom, pokretni most… Ali i nekoga unutra koji za par srebrnjaka otruje stražu i spusti most…
Bjondilo kopija koječega (VW i Forda), sa ubacenim specijal kompjuterom. Ljudi ne kapiraju da su ova vozila potencijali špijuni za Kinez službe. Ameri to odavno znaju